


Small form-factor pluggable یا SFP یک واسط با قابلیت hot-swappable بوده (یعنی هنگامی که دستگاه روشن است می توان آن را خارج کرد) که در سوئیچ شبکه و سایر تجهیزات ذخیره سازی مورد استفاده قرار می گیرند. در واقع SFP اسلاتی است که در کنار سایر پورت های شبکه قرار گرفته و شما می توانید انواع ماژول فیبر نوری را با ویژگی های مختلف از جمله فاصله انتقال، نوع فیبرنوری و سرعت انتقال داده به تجهیزات شبکه متصل کرده و امکان ارتباط با شبکه های مختلف را فراهم کنید.
پورت های SFP که بر روی سوئیچ های شبکه و ماژول ها قرار دارند، سوئیچ را قادر می سازند تا به انواع کابل های اترنت با سرعت های مختلف متصل شوند. به طور کلی استفاده از SFP سبب میشود تا ضعف کابل شبکه در متراژ های بالا و طولانی را کاهش دهد. ماژول های SFP در سوئیچ های سیسکو جهت اتصال کابل شبکه یا پچ کورد فیبر نوری به سوئیچ شبکه استفاده می شوند.
برای امنیت شبکه End-to-End را بر روی یک پلتفرم، به همراه یک سیستم عامل امنیت شبکه و پنل مدیریتی عالی ارائه می نماید. کنترل تمام ویژگی های امنیتی و شبکه ای کل پلتفرم Fortigate 200F با یک سیستم عامل بصری و کاهش هزینه های عملیاتی و صرفه جویی در زمان بر روی پلتفرم امنیتی نسل جدید تثبیت شده واقعی. فایروال های فورتی گیت ۲۰۰F برای استفاده سازمانی، ابر و مراکز داده به همراه مکان های از راه دور و توزیع شده بهینهسازی شده اند.
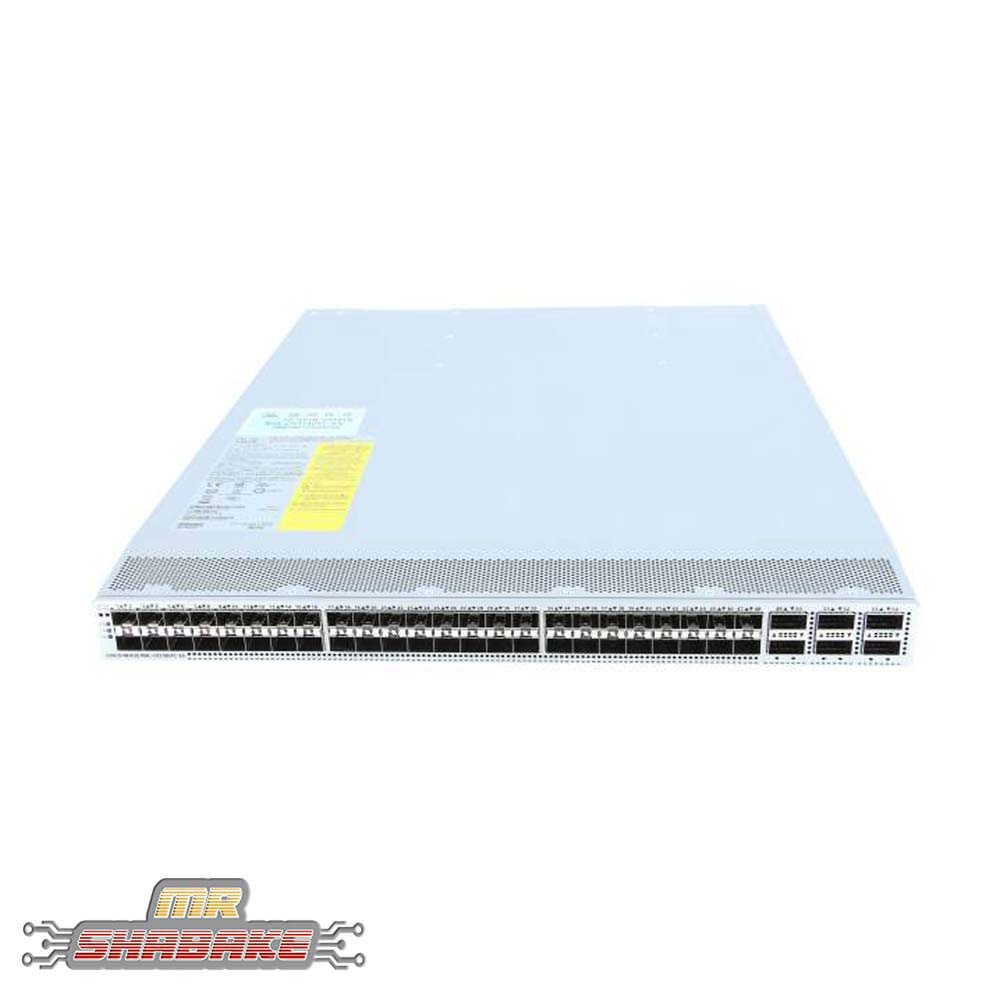
وزن این سوئیچ 7.80 کیلوگرم و دارای ابعاد 4.3×57.1×43.9 سانتی متر است، همان طور که توضیح داده شد دارای 48 پورت 10/25Gbps و 6 پورت +40/100Gbps QSFP، یک پورت USB، یک پورت سریال RS-232 و دو پورت مدیریتی RJ45/SFP می باشد.
اگر بخواهیم درباره سخت افزار سوئیچ نکسوس سیسکو N9K-C93180YC-EX صحبت کنیم، این محصول دارای یک پردازنده 4 هسته ای، رم 24 گیگابایتی و بافر 40 مگابایتی است. حدود 52000 کاربر می توانند از جدول مک آدرس این سوئیچ استفاده کنند.
دارای پهنای باند سوئیچینگ 3.6Tbps و 4 فن خنک کننده است. همچنین سوئیچ نکسوس سیسکو N9K-C93180YC-EX بین 100 تا 240 ولت برای کارکرد منبع تغذیه نیاز دارد و از دو پاور با توان 2100 وات در این سوئیچ پشتیبانی می شود.
منبع : خرید سوئیچ نکسوس سیسکو N9K-C93180YC-EX
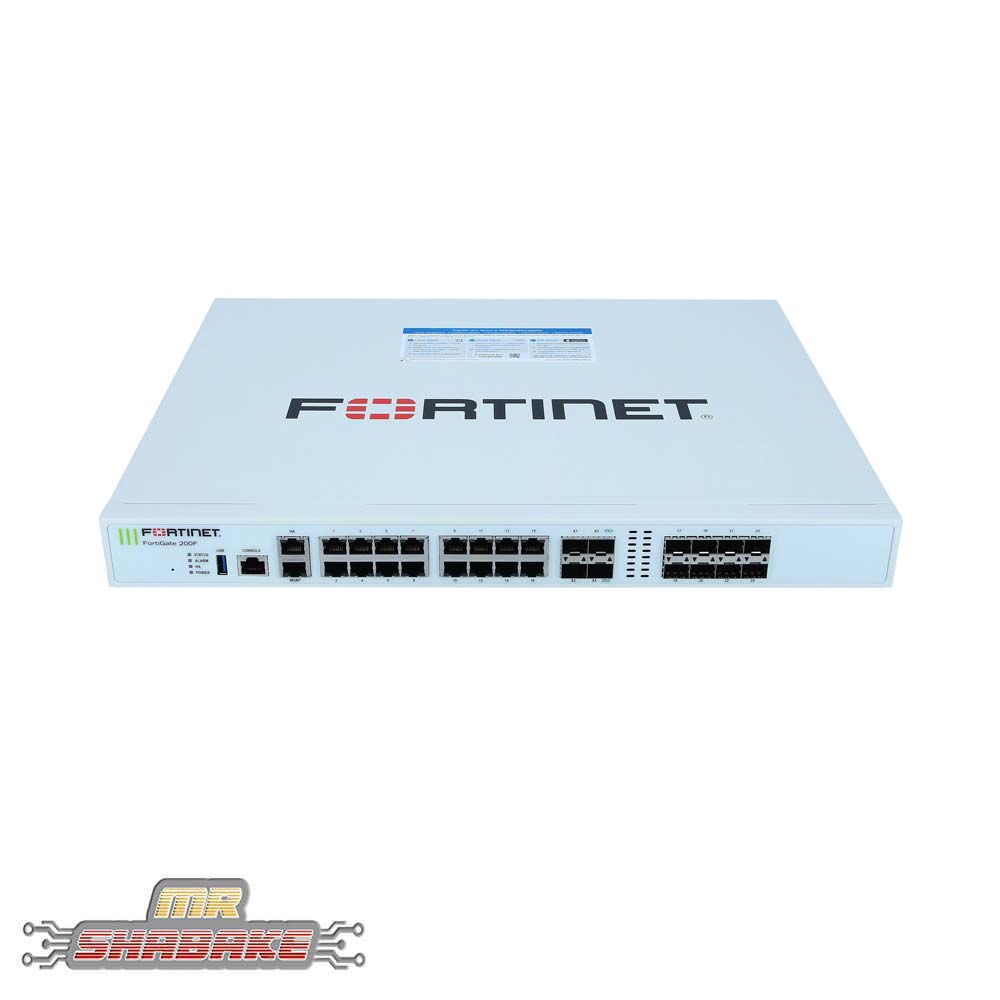
برای امنیت شبکه End-to-End را بر روی یک پلتفرم، به همراه یک سیستم عامل امنیت شبکه و پنل مدیریتی عالی ارائه می نماید. کنترل تمام ویژگی های امنیتی و شبکه ای کل پلتفرم Fortigate 200F با یک سیستم عامل بصری و کاهش هزینه های عملیاتی و صرفه جویی در زمان بر روی پلتفرم امنیتی نسل جدید تثبیت شده واقعی. فایروال های فورتی گیت ۲۰۰F برای استفاده سازمانی، ابر و مراکز داده به همراه مکان های از راه دور و توزیع شده بهینهسازی شده اند. فورتیگیت NGFW را نیز می توان در بخش های داخلی شبکه برای افزایش قابلیت مشاهده ی تهدید و بهبود کشف نقض و متوقف سازی تهدیدها در شبکه استقرار داد.
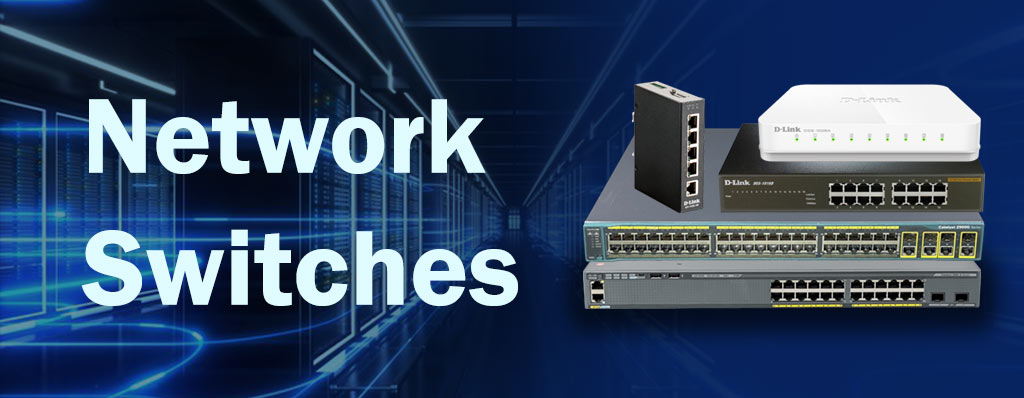
در شبکه، سوئیچ یک دستگاه سخت افزاری است که بستههای شبکه را از یک دستگاه شبکه مثل روتر، کامپیوتر، سرور و غیره به یک دستگاه دیگر فیلتر و ارسال میکند. این داستان به طور گستردهای در شبکههای محلی یا همان LAN برای ارسال هر فریم دریافتی با نگاه کردن به آدرس دستگاه فیزیکی یا مک آدرس استفاده میشود.
اگر بخواهیم سوئیچ را به زبان ساده کنیم، این دیوایس بسته دریافتی را باز میکند، به آدرس مقصد پیام نگاه کرده و با توجه به مک آدرس بسته و نگاه به جدول مک خود، بسته را در پورت خاصی ارسال میکند. در واقع به عنوان یک پل شبکه چند پورت در نظر گرفته میشود که از آدرسهای سخت افزاری برای پردازش و ارسال دادهها در لایه پیوند داده (لایه 2) مدل OSI استفاده میکند. برخی از آنها نیز دادهها را در لایه شبکه (لایه 3) به وسیله پروتکل IP پردازش میکنند. چنین سوئیچهایی اغلب به عنوان سوئیچهای لایه 3 یا سوئیچهای چندلایه شناخته میشوند
برای خواندن ادامکه مطلب به لینک زیر مراجعه کنید:
سوئیچ شبکه چیست به همراه پادکست و ویدئو
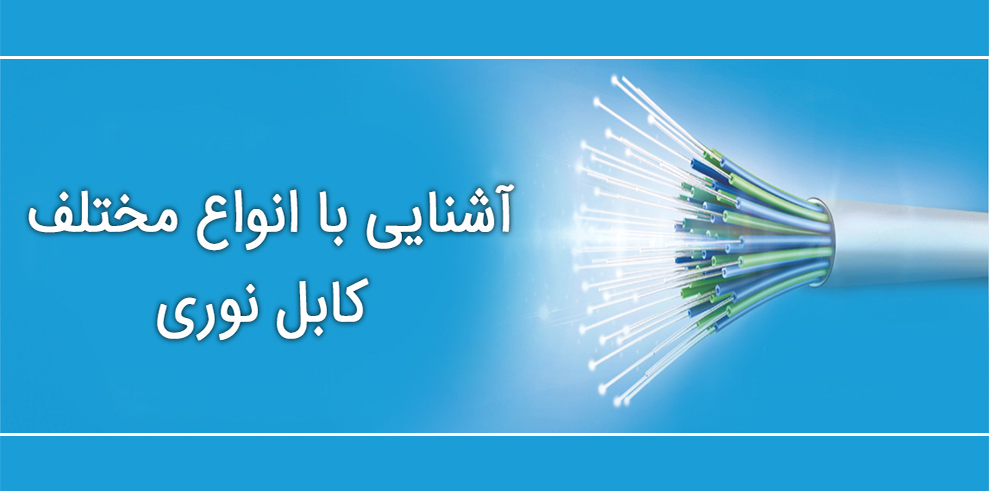
این نوع از انواع کابل فیبر نوری که به آن ها Indoor هم می گویند برای استفاده در Backbone شبکه در ساختمان استفاده می شوند. این کابل ها دارای محافظ فیزیکی هستند می توان از 6 تا 144 تیوب برای آن ها استفاده کرد که داخل هر تیوب یک ژل بی رنگ است که انعطاف پذیری فیبر را تا حد زیادی بالا می برند و آن را در برابر ضربه مقاوم می کنند. اگر این کابل ها آتش بگیرند از خودشان گاز سمی تصاعد نمی کنند، در باربر شعله ور شدن مقاوم اند، خم نمی شوند و ظریف و بسیار انعطاف پذیر هستند. این کابل ها با دو نوع OCUC و OCFC به بازار عرضه می شوند.
منبع: خرید کابل فیبر نوری
همانطور که گفته شد، شما باید قبل از هر خرید کابل لن، انواع آن را به درستی بشناسید. نوع روکش کابل اینترنت میتواند مستقیما روی کیفیت و البته قیمت کابل شبکه تاثیر داشته باشد. روکش کابل اینترنت را میتوان در دو دسته روکش بیرونی کابل شبکه و روکش درونی سیمهای درون کابل (شیلد و فویل) را به صورت مجزا مطرح کرد. در ادامه انواع روکشها کابل شبکه را با هم میشناسیم.
یکی از مهمترین عوامل تاثیر گذار در قیمت کابل LAN، جنس روکش بیرونی آن است که در سه نوع مختلف تولید و عرضه میشود:
مقاومت روکشهای PVC برای فضاهای داخلی که کمتر در معرض فاکتورهای محیطی قرار دارند، کفایت میکند. این روکش برای شبکههای کوچک با تعداد کابل و حجم دادهای کمتر مورد استفاده قرار میگیرد چراکه در مقابل گرما مقاومت نداشته و در صورت آتشسوزی به دلیل انتشار گازهای سمی خطرناک است.
برخلاف PVC روکشهای LSZH، در هنگام آتشسوزی از انتشار گازهای هالوژنی سمی جلوگیری میکند. این مسئله باعث میشود که این نوع روکش برای محیطهای پرخطر و در معرض آتش مناسبتر باشد. با توجه به کاربردی که این دو نوع روکش دارند، از آنها برای کابل مودم Indoor یا داخلی استفاده میشود.
نوع سوم روکش کابل شبکه پلی اتیلن است. این نوع روکش برای فضاهای باز مناسب بوده و در تولید کابلهای بیرونی یا Outdoor استفاده میشوند. در واقع در این نوع کابلها علاوه بر روکشهای PVC یا LSZH، یک لایه اضافهتر روکش PE نیز کشیده میشود.
هر کدام از این سه نوع ویژگیهای خاص خود را دارند و برای کاربردهای متفاوتی مناسب هستند. روکشهای PVC و LSZH از نظر مقاومت نسبت به نوع PE یا همان پلی اتیلن کمی ضعیفتر هستند. اما برای محیطهای داخلی از همین دو نوع روکش استفاده میشود. اینکه کدام روکش بهتر است، بستگی به کاربرد کابل شبکه دارد. خوشبختانه در فروشگاه نت ران شما میتوانید هر نوع روکش کابل وای فای متناسب با کاربرد خودتان را خریداری کنید.
علاوه بر روکش خارجی که توضیح داده شد، کابل اینترنت یک روکش داخلی نیز دارد که به آن شیلد گفته میشود. برخی از انواع کابل شبکه دارای این شیلد محافظتی هستند که به این دسته کابل STP میگویند. نوعی دیگر از کابلهای شبکه نیز فاقد شیلد هستند و به آنها UTP میگویند.
منبع: خرید کابل شبکه ارزان
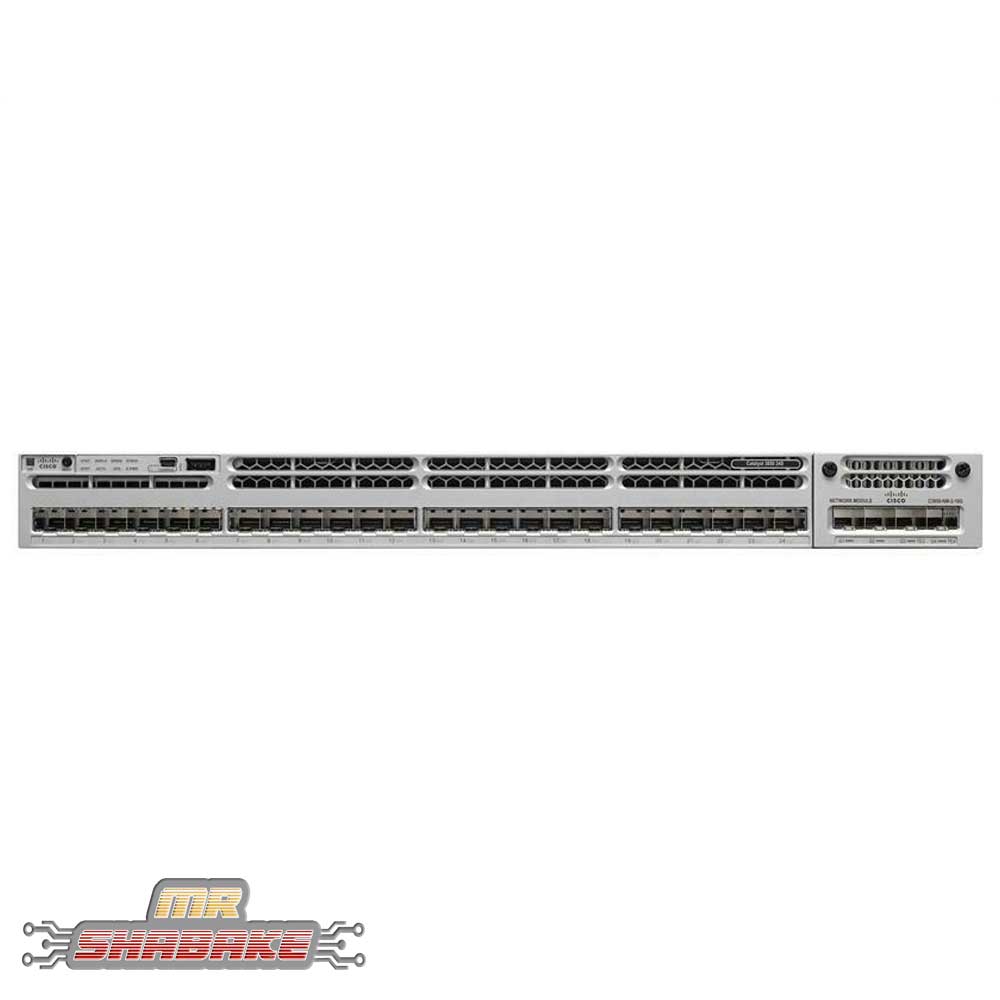
سوییچ WS-C3850-24S-E سیسکو، 24 پورت 10/100/1000 SFP در قسمت پنل جلویی خود دارد. پورت های سوئیچ شبکه دارای 2 دسته اصلی هستند: پورت uplink و پورت normal (downlink). پورت های uplink، سرعت بالاتری دارند و برای اتصال به دستگاه های دیگر در شبکه استفاده می شود. در حالی که پورت های عادی فقط برای انتقال داده های منظم استفاده می شوند. چراغ های جلوی سوئیچ وضعیت آن را به ما نشان می دهند
منبع : خرید سوئیچ سیسکو WS-C3850-24S-E
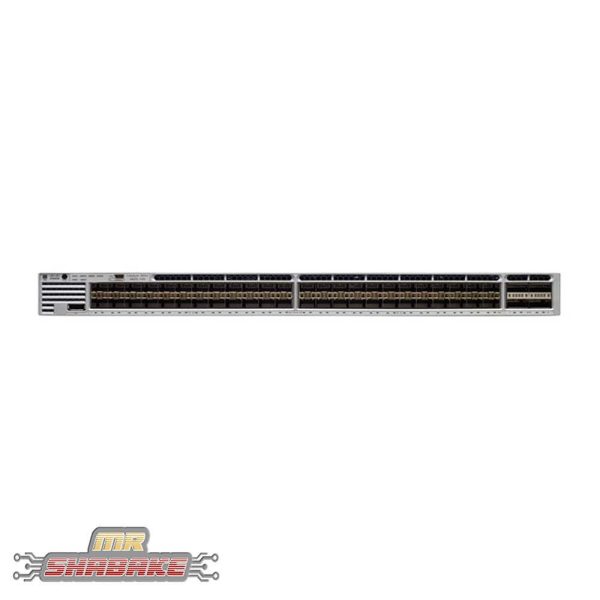
سوئیچ سیسکو 48 پورت WS-C3850-48XS-E یکی از نمونه های پرطرفدار سوئیچ سیسکو است که در لایه ی 3 با ظرفیت 1280 گیگابیت بر ثانیه داده های شبکه را انتقال می دهد. با استفاده از سوئیچ سیسکو WS-C3850-48XS-E ارتباط با سیم و بی سیم امکان پذیر می شود. سایز جدول مک در این مدل سوئیچ 32000 است. سوئیچ WS-C3850-48XS-E Catalyst از جمله سوئیچهای سازمانی (Enterprise) سری 3850 کاتالیست سیسکو با 48 پورت تا 10G و 4 پورت QSFP تا 40G است. این سوئیچ با پارت نامبر WS-C3850-48XS-E شناخته می شود.
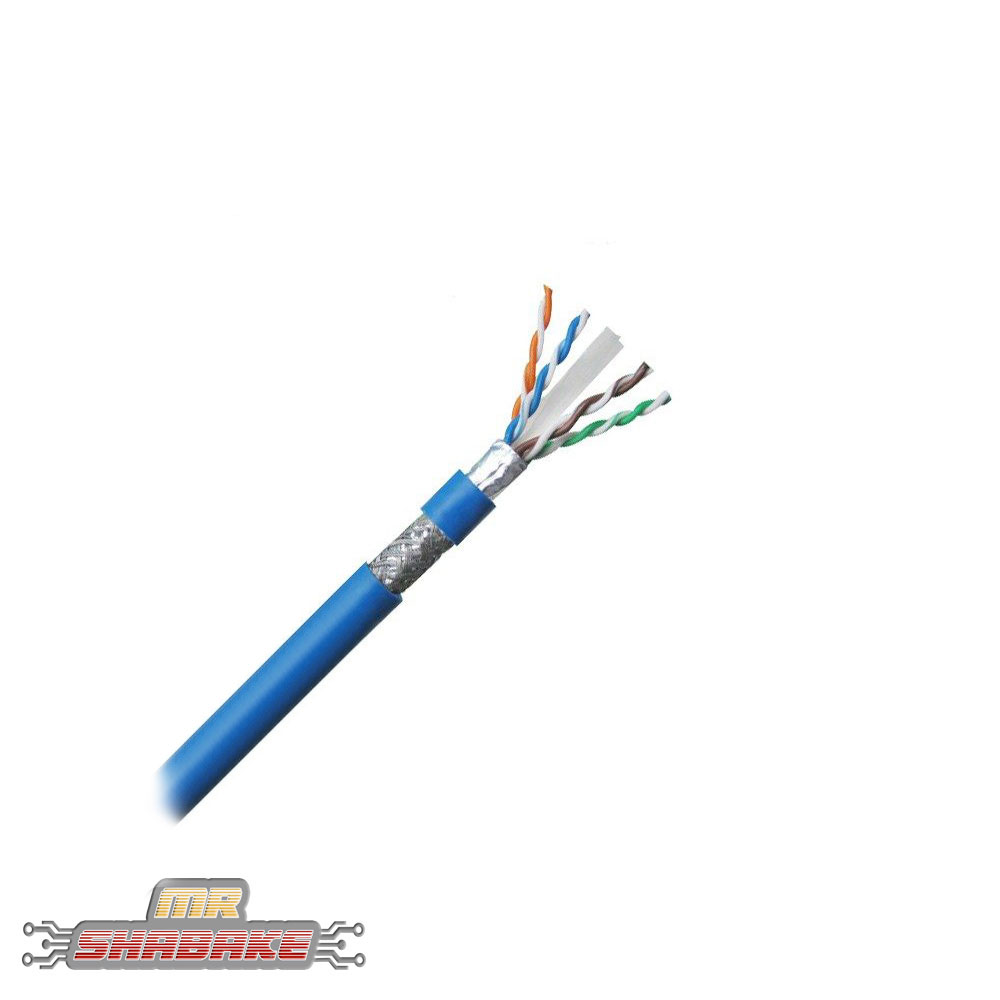
در شبکه های محلی از کابل شبکه به عنوان محیط انتقال و به منظور ارسال اطلاعات استفاده می گردد. متداولترین نوع کابل های چهار زوجی که در انتقال اطلاعات در تجهیزات شبکه استفاده می گردد، کابل های بهم تابیده می باشند. کابل ها دارای استاندارد های متعددی بوده که در گروه های (Categories) متفاوت Cat 5 ,Cat 6 ,Cat 7 تقسیم شده اند. کابل شبکه های بهم تابیده دارای انواع بدون شیلد UTP، فویل آلومینیومی FTP و شیلد دار STP و گاهی فویل و شیلد دار SFTP در رنگ های مختلف و با دو نوع ژاکت PVC و LSZH عرضه می شوند که نوع آخری فاقد هالوژن می باشد و در هنگام آتش سوزی دود سمی تولید نمی کند.
وقتی می خواهید به سایتی مثل گوگل دسترسی پیدا کنید، قبل از هرچیز باید به سرورهای گوگل وصل شوید و این امر با وارد کردن نام گوگل در آدرس مرورگر مد نظر خود اتفاق می افتد اما در حقیقت سرورها و روترهای موجود در شبکه، شما را با یک IP به سرور مد نظر وصل می کنند و از آدرس های دامنه مثل Google.com استفاده نمی کنند بلکه از آدرس IP آن مانند 4.2.2.4 استفاده می کنند.
آدرس های مد نظر ما چگونه به یک IP قابل فهم برای سرور تبدیل می شوند؟ این اتفاق توسط DNS می افتد. DNS آدرس را دریافت کرده و سپس آن را به IP تبدیل می کنند و یا IP را دریافت کرده و آن را به آدرس تبدیل می کند. روتر، نام آدرس را برای DNS ارسال می کند و سپس اطلاعاتی را از DNS دریافت می کند و درنتیجه شما را به آدرس سایت مورد نظرتان هدایت می کند.
اگر هکرها یا حمله کننده ها بتوانند به DNS آسیب برسانند و یا اطلاعات را به اشتباه وارد کنند شما به جای وصل شدن به آدرس مقصد، به سرور تقلبی متصل می شوید و در این صورت به سیستم یا سرور شما حمله می شود. ما در ادامه این مقاله درباره DNS Spoofing چیست و انواع حملات آن و روش های جلوگیری از حملات DNS را بررسی خواهیم کرد پس تا انتهای این مقاله با ما همراه باشید.
منبع: خرید DNS Spoofing چیست
دستهها، آخرینها، آمار و ابزارهای کاربردی در یک نگاه.
 شنبه 06 تیر 1405 21:07
139
شنبه 06 تیر 1405 21:07
136
شنبه 06 تیر 1405 21:07
133
شنبه 06 تیر 1405 21:07
137
شنبه 06 تیر 1405 21:07
132
شنبه 06 تیر 1405 21:07
171
شنبه 06 تیر 1405 21:07
136
شنبه 06 تیر 1405 21:07
152
شنبه 06 تیر 1405 21:07
143
شنبه 06 تیر 1405 21:07
164

عالی است
موفق باشید
عالی است
موفق باشید
از اینکه وبلاگ خود را در لوکس بلاگ ایجاد کرده اید کمال تشکر را داریم.مطمئن باشید لوکس بلاگ قوی ترین سیستم ساخت وبلاگ در ایران است.لوکس بلاگ تمامی امکانات ویژه و استاندارد را در حد ایجاد یک وب سایت حرفه ای مثل سیستم نظر سنجی.سیستم نظر دهی گرافیکی زیبا.سیستم امتیاز دهی 5 ستاره ای به مطالب.سیستم عضو گیری و ... را داراست.در اینجا سعی داریم معرفی و راهنمایی کمی در خصوص امکانات لوکس بلاگ داشته باشیم.فرض میکنیم شما تا به حال هیچ وبلاگی نداشته اید.ما شما را یاری میکنیم تا در چند قدم بتوانید یک وبلاگ استاندارد ایجاد کنید.اولین قدم:
انتخاب یک قالب
برای وبلاگ است.قالب وبلاگ به معنای ظاهر و محیط وبلاگ شماست که بینندگان ان را میبینند.برای انتخاب قالب در لوکس بلاگ 3 روش موجود است.روش اول میتوانید از منوی سمت راست گزینه -انتخاب قالب- را بزنید از بین 90 قالب موجود یکی را انتخاب نمایید.روش دوم میتوانید از قالبهای اماده دیگر وب سایت ها استفاده نمایید.کافی است در گوگل به فارسی بنویسید قالب وبلاگ و اینتر کنید.لیستی از سایت هایی که قالب وبلاگ ارائه میکنند را مشاهده خواهید کرد.با زدن یکی از ان گزینه ها و انتخاب قالب از ان سایت ها میتوانید -کد قالب بلاگف- را دریافت نمایید.(لوکس بلاگ سازگاری کامل با قالب های بلاگفا دارد)پس نیازی نیست به دنبال قالب لوکس بلاگ باشید.هرکجا هر قالبی مربوط به بلاگفا نیز مشاهده کردید میتوانید در لوکس بلاگ هم استفاده نمایید.بعد از دریافت کد از سایت های ارائه قالب از منوی سمت راست گزینه -ویرایش قالب- را بزنید.صفحه ای باز خواهد شد پر از کدهای مختلف.کدهایی که مشاهده میکنید را به طور کامل پاک کنید و کد قالب جدید که از سایت های ارائه قالب گرفته اید را قرار دهید و ثبت تغییرات را بزنید.اینگونه میتوانید از هزاران قالب مختلف برای وبلاگ خود استفاده نمایید.چناچنه در صورت اشتباه وبلاگ شما به هم ریخت نگران نباشید.در لوکس بلاگ هیچ چیز خراب نمیشود.به راحتی میتوانید از منوی سمت راست -انتخاب قالب- را بزنید و یک قالب انتخاب نمایید.تنظیمات به قبل خواهد برگشت.
قدم بعد از انتخاب قالب
ارسال مطلب است.از منوی سمت راست گزینه ارسال مطلب را بزنید.در این صفحه شما محیطی مشاهده خواهید کرد که میتوانید در ان مطلب بنویسید.نام این محیط
-ویرایشگر- است.این محیط قابلیت های بسیار فراوانی دارد که خود شما باید در طول زمان ان را فراگیرید.مثل تغییر رنگ نوشته ها.تغییر اندازه و نوع نوشته ها.قرار دادن عکس و ...اما در اینجا فقط به نحوه
قرار دادن عکس میپردازیم.برای قرار دادن عکس دو حالت پیش رو داریم.1-شما عکسی در وبلاگ و یا سایت دیگری میبینید و دوست دارید ان عکس در وبلاگ شما نیز نمایش داده شود.در اینصورت روی عکس مورد نظر راست کلیک کرده
و -کپی- را زده.سپس به ویرایشگر خود امده و در ویرایشگر راست کلیک کنید و -پیست و یا چسباندن- را زده.اینگونه ان عکس به وبلاگ شما منتقل خواهد شد.2-ممکن است شما عکسی در کامپیوتر خود داشته باشید و دوست دارید ان را در وبلاگ خود به نمایش بگزارید.در اینصورت مراحل کمی طولانی تر است.در ویرایشگر علامت
 را پیدا و کلیک کنید.صفحه ای باز خواهد شد.در این صفحه به دنبال کلیدی با عنوان -آپلود عکس و انتخاب عکس از سرور- بگردید و کلیک کنید.صفحه دیگری باز خواهد شد که در پایین صفحه قسمتی وجود دارد برای انتخاب فایل از کامپیوتر.فایل خود را انتخاب و دکمه آپلود را بزنید.نام عکس شما در بالای ان صفحه به صورت یک لینک نمایش داده میشود.روی نام عکس خود کلیک کنید.عکس شما به ویرایشگر منتقل خواهد شد.به همین راحتی.به همین خوشمزگی.
اکنون که عنوان مطلب و مطلب را نوشته اید میتوانید دکمه ارسال مطلب و انتشار مطلب را بزنید.کار تمام است.شما یک وبلاگ نویس شدید.از این به بعد اگر میخواهید حرفه ای تر باشید ادامه اموزش را دنبال کنید. بهتر است به گزینه های زیر ویرایشگر دقت کنید.اولین گزینه
-اضافه کردن ادامه مطلب- است.فرض کنید شما مطلبی بسیار طولانی در مورد چگونگی ساخت وبلاگ دارید.اگر بخواهدی همه مطلب را یکجا در صفحه اصلی وبلاگ خود نمایش دهید باعث سنگین شدن وبلاگ و شلوغی میشود.پس بهتر است چند سطر اول مطلب خود را در قسمت اول ویرایشگر نوشته و سپس روی
-اضافه کردن ادامه مطلب- کلیک کنید و در ویرایشگر جدید به وجود امده بقیه مطلب را بنویسید.اینگونه مطلب شما در وبلاگ در 2 قسمت نمایش داده خواهد شد.کسانی که علاقه مند به اموزش هستند با خواندن چند سطر اول در صفحه اصلی اگر مشتاق بودند با کلیک روی لینک ادامه مطلب در وبلاگتان میتوانند به ادامه مطلب دسترسی پیدا کنند و ادامه اموزش را بخوانند.در اینجا گزینه هایی مثل
موضوعات است. .همه دوستدار نظم وترتیب هستند.اگر وبلاگ شما در چند
زمینه مختلف مثل عکس و اس ام اس است بهتر از قسمت موضوعات استفاده کنید.برا
این منظور از منوی سمت راست گزینه موضوعات را کلیک کنید.در اینجا میتوانید یک موضوع
اصلی مثل عکس ایجاد کنید.سپس در صورت تمایل میتوانید برای موضوع عکس زیر موضوع هم
بسازید.زیر موضوع عکس میتواند -عکسهای طبیعت- و -عکسهای هنرمندان- و -عکسهای ورزشی-
باشد.سپس دوباره یک موضوع اصلی بسازید با عنوان اس ام اس.و دوباره میتوانید زیر
موضوع هایی نیز برای دسته بندی بیشتر ایجاد کنید.مثل -اس ام اس عاشقانه- و-اس ام اس
عارفانه- و ....بدین صورت شما منظم ترین وبلاگ را خواهید داشت.شما میتوانید اصلا از
زیر موضوع استفاده نکنید و فقط موضوعات اصلی معرفی کنید.در لوکس بلاگ همه چیز به
دلخواه شماست.ولی برای دسته بندی بیشتر زیر موضوع را اختراع کرده ایم.تا به اینجا
شما موضوعات وبلاگ خود را ساخته اید.اکنون میخواهید عکسهای ورزشی در وبلاگ خود
ارسال کنید.ارسال مطلب را زده.مطلب خود را نوشته.اکنونه در پایین ویرایشگر قسمت
موضوعات گزینه موضوع اصلی -عکس- و زیر موضوع -عکسهای ورزشی- را تیک بزنید.اینگونه
وبلاگ شما میفهمد این مطلب مربوط به کدام موضوع است.مطلب را ارسال کنید.اکنون اگر
بیننده ای وارد وبلاگ شما شود و فقط به عکسهای ورزشی علاقه مند باشد با کلیک روی
موضوع عکسهای ورزشی وبلاگ شما تمامی مطالب عکسهای ورزشی را خواهد دید.
کلمات کلیدی یکی از مفید ترین امکانات برای بینندگان و مخصوصا موتور های
جستجو گر است.سعی کنید هنگام ارسال مطلب حتما کلمات کلیدی مفید معرفی کنید.اگر مطلب
شما راجع به دانلود نرم افزار انتی ویروس است در کلمات کلیدی بنویسید دانلود.انتی
ویروس.نرم افزار رایگان. اینگون مطلب شما دارای کلمات کلیدی مناسب مربوط به همین
مطلب است.
عضو گیری در وبلاگ یکی از امکانات مهم و ویژه لوکس بلاگ است.لوکس بلاگ
محیطی فراهم کرده است که بینندگان شما میتوانند در وبلاگ شما عضو شوند.شما اینگونه
میتوانید بیننده های ثابتی برای وبلاگ خود فراهم کنید.با عضویت افراد در وبلاگ شما
ایمیل انها در خبرنامه نیز ثبت میشود.سپس شما میتوانید بعد از اپدیت وبلاگ با ارسال
خبرنامه اعضا را به دیدن وبلاگ تشویق کنید.مزیت بعدی مشارکت اعضا در ارسال مطلب
برای وبلاگ شماست.اعضا از طریق کنترل پنل های خود قادر هستند برای وبلاگ شما مطلب
ارسال کنند.اینگونه شما یک وبلاگ دارید با هزاران نویسنده.میتوانید اعضا را تشویق
به ارسال مطلب کنید تا مسئولیت ارسال مطلب فقط به دوش شما نباشد.
هنگام ارسال مطلب
در زیر ویرایش گر میتوانید گزینه ای با عنوان-دسترسی به مطلب فقط مخصوص اعض-را
مشاهده کنید.با تیک کردن این گزینه بینندگان با زدن ادامه مطلب نمیتوانند ادامه
مطلب شما را مشاهده کنند و با پیام این مطلب مخصوص اعضاست مواجه میشوند.و در زیر ان
مکانی برای ثبت نام است.اگر افراد ثبت نام کنند میتوانند ادامه مطلب را مشاهده
کنند.اینگونه شما سیستم عضو گیری را فعال و مورد استفاده قرار داده اید.
توجه داشته باشید دنیای وبلاگ نویسی و ایجاد سایت بسیار وسیع میباشد.شما در طول
زمان با مهارت های بیشتری اشنا خواهید شد.برای این امر زیاد عجول نباشید.لوکس بلاگ
راحت ترین سیستم برای فراگیری مهارت های وبلاگ نویسی است.در هر قسمت از لوکس بلاگ متن
های راهنمایی اورده شده.با دقت به این راهنما ها میتوانید با این مهارت ها اشنا
شوید.پس حتما راهنما ها را بخوانید و تمرین کنید و در نهایت اگر مشکلی داشتید انرا
با فرم های مخصوص با ما در میان بگذارید.اوقات خوشی را در لوکس بلاگ برای شما
ارزومندیم.
نام کاربری یا ایمیل خود را وارد کنید
کد ۶ رقمی ارسالشده به ایمیل و رمز عبور جدید را وارد کنید.
در چند ثانیه حساب کاربری خود را بسازید
دیدگاه خود را با ما در میان بگذارید
ورود کاربران
خوش آمدید! لطفا وارد حساب خود شوید